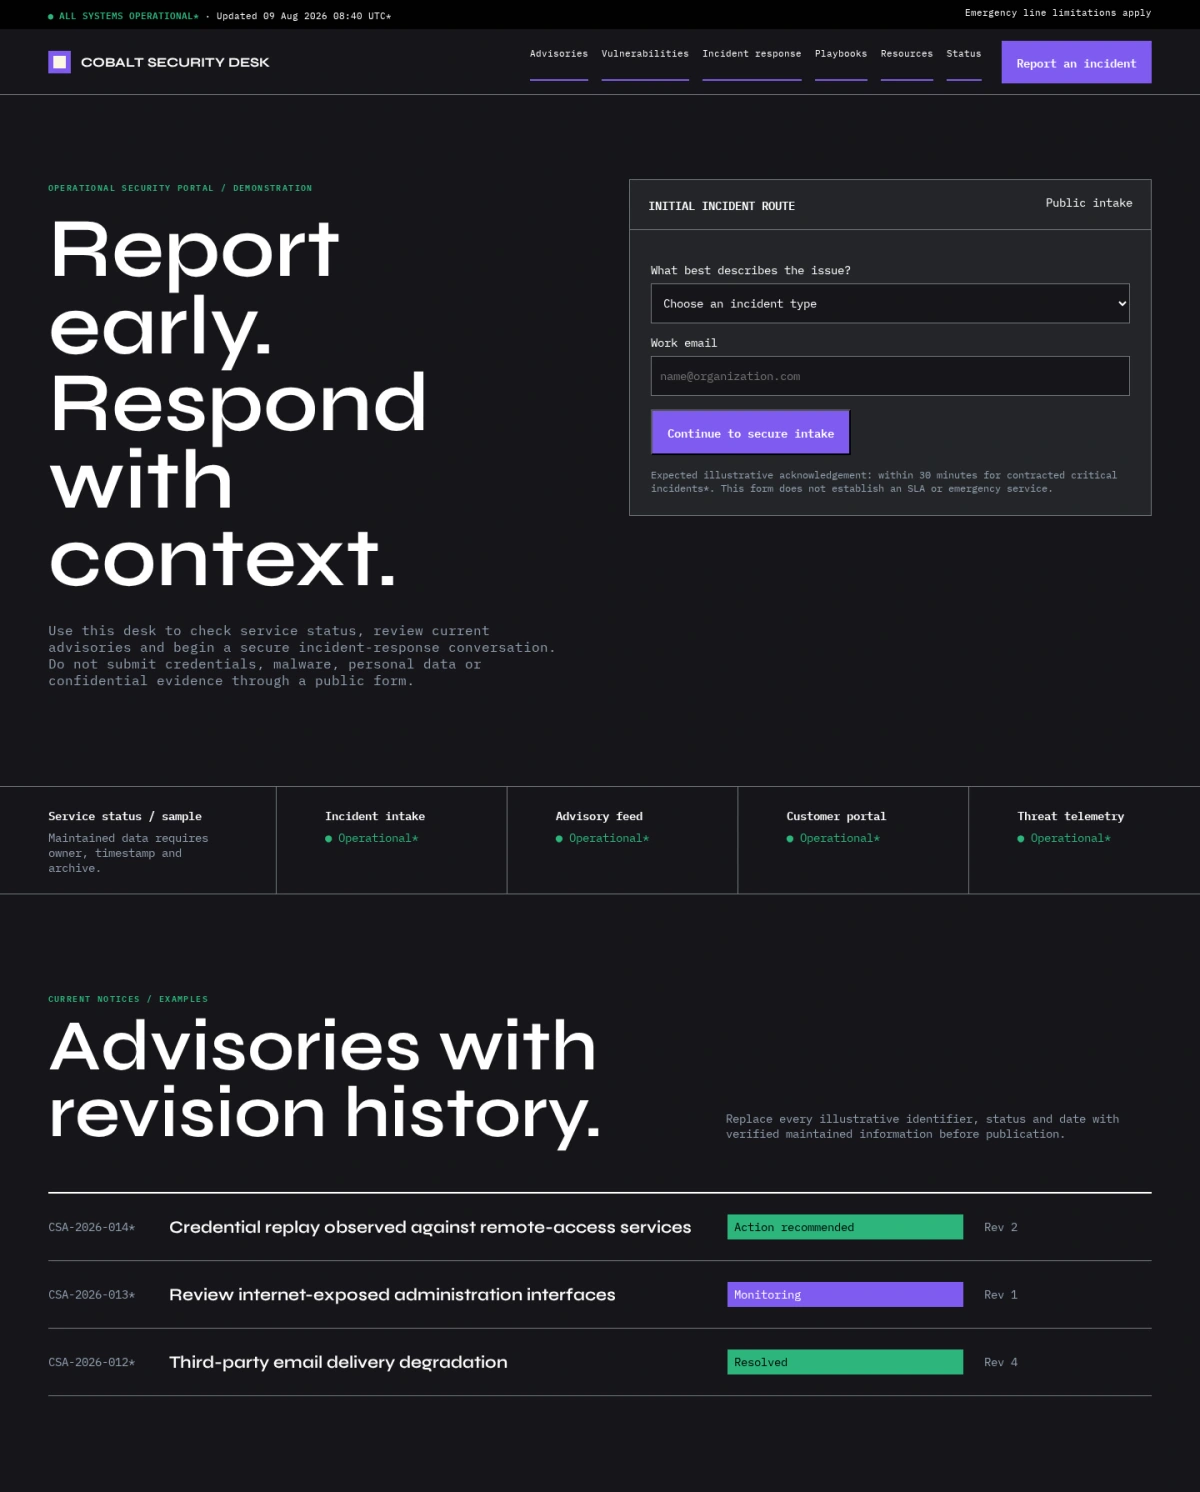
Cobalt Security Desk 按一个真正在运作的安全运营门户来搭建,而不是一张未来感的营销海报。页面从受保护的公开事件上报入口和带时间戳的服务状态矩阵开始,依次是可追溯修订记录的安全通告、基于评估方法的漏洞严重等级、响应流程、事前准备手册、限定到具体法律实体的信任凭证,以及经过核实的紧急联络渠道。方形圆环既用作密集页头里的紧凑标志,也反复作为状态框出现。
配色取自 Happy Hues 第 4 号配色:黑色和炭灰色构成运营界面的底色,白色用于关键文字,低饱和的蓝灰色承载背景信息,紫色用于操作按钮,绿色作为运行状态的冗余提示。Syne 与 IBM Plex Mono 两款字体建立起鲜明的技术感层级,同时保留与 Bootstrap 兼容的表格和面板。
这款模板适合托管安全服务商、事件响应团队、计算机应急响应组织、安全咨询服务、企业内部安全门户,或需要发布公开运营通知的科技公司。把 Cobalt 品牌标识换成透明底 Logo,并为密集页头准备一个紧凑版标志。保留统一的容器结构、对齐的表格列、一致的状态颜色、稳定的间距和清晰的层级。深色界面必须以可读为先,而不是为了装饰:所有文字、边框、状态、链接和焦点颜色都要测试对比度是否足够。
事件上报按钮要醒目,但绝不能通过普通的公开表单收集机密证据、账号凭据、个人数据或恶意软件样本。敏感内容应走需要身份验证的加密提交流程,并写明谁会接收报告、预计多久确认、升级路径、数据保留政策,以及紧急情况下的服务限制。严重等级的定义要清楚可见;除非有服务协议支撑,否则不要暗示保证响应时间。
状态条目和安全通告必须来自持续维护的结构化数据,并有负责人、时间戳、时区、更新频率和归档策略。要明确区分运营事件、计划维护、调查中事项、已解决事件、一般通告和第三方问题。
漏洞记录应尽量包含经过核实的编号,以及受影响的产品和版本、严重等级评估方法、发布和修订日期、修复或缓解措施、参考资料和披露致谢。未经许可不要照搬厂商的指引,也不要把未经证实的漏洞利用说法当作事实发布。行业准备手册应提供实用的高层级准备建议,同时引导用户寻求专业协助;避免发布会明显增加被攻击风险的细节。
合规徽章、资质认证、审计声明、加密说明、可用性指标、客户数量和合作伙伴 Logo,都必须对所标明的法律实体和当前范围准确无误。绝不能编造实时数据、客户、事件数量、背书或安全成效。所有运营文字、状态标签、日期、控件和联系渠道都要保留为可编辑的 HTML,不要做成图片。图标只用来辅助标签,不能取代标签。图表要配文字摘要,表格要有正确的表头,用颜色区分的状态还要配上文字或符号作为冗余提示。
SEO 方面,要发布内容充实的安全通告、漏洞、服务和资源页面,每页都有独立的页面标题和页面描述(meta description)、规范网址(canonical)、有意义的标题、更新日期和站内链接。要防止筛选参数和临时状态视图生成重复的低质量薄内容页。如果是多语言网站,要把术语、时间戳、紧急联络渠道、监管通知和客服响应预期都做本地化。
移动端上,宽幅矩阵要转成带标签的堆叠记录,或采用可控且无障碍的横向滚动;关键操作要始终可见,也不能让密集表格缩成看不清的小字。要支持键盘操作、读屏软件、可见的焦点、减少动态效果和较大的触控区域,并在状态发生有意义的变化时通过实时区域(live region)播报。可选的数据统计、在线客服、视频和第三方组件,在法规要求时不应在取得有效授权前加载;安全遥测数据应与营销追踪分开说明。
上线前,替换所有虚构的服务、事件、编号、指标、联系人、资质认证和时间戳;测试安全上报通道、输入校验、频率限制、滥用处理、状态更新、安全通告、筛选、链接、键盘操作、移动端布局、故障情况、隐私选项和性能。补充经过审核的隐私政策、服务条款、可接受使用政策、漏洞披露政策、事件处理说明、无障碍声明、数据保留政策和法律联系页面。
还要明确值班负责人和更正流程,让紧急信息无需改版页面就能及时更新,并配好指定的替补人员、升级路径、审核记录,以及经过测试的非工作时间发布权限。